
Etyka AI
116 articles

Strony pomocy WhatsApp ukrywały instrukcje AI, odciągając użytkowników od organów regulacyjnych danych
Ukryty tekst na 80 stronach pomocy WhatsApp mówił AI, aby nie zalecała organom regulacyjnym danych. WhatsApp nazywa to błędem i usunął instrukcje ze swojej witryny.

Samotny haker wykorzystał armię agentów AI do włamania się na ponad 100 stron internetowych
Agenci sztucznej inteligencji włamali się do witryn powiązanych z firmami John Deere, SharkNinja i Cummins przy niewielkim zaangażowaniu człowieka – podają firma ochroniarska Norforge i Reuters.

Sztuczna inteligencja Atlas firmy Amazon przypisuje magazynom oceny ryzyka Unii – wynika z ujawnionych dokumentów sądowych
Wewnętrzne dokumenty ujawnione w wyniku bitwy przed sądem związkowym pokazują, że sztuczna inteligencja Atlas firmy Amazon ocenia magazyny na poziomie 100–900 pod względem ryzyka związanego z działalnością związkową w USA, Wielkiej Brytanii i Kanadzie.
Meta obwinia powiązane z Claude narzędzia AI za zawieszenie Instagrama No Kings podczas kampanii wyborczej
Meta twierdzi, że narzędzia AI połączone z Claude'em z Anthropic spowodowały bezprawne zawieszenie konta koalicji No Kings na Instagramie podczas przedterminowego głosowania w połowie kadencji.

Meta potwierdza, że w inteligentnych okularach Ray-Ban nagrano dźwięk bez słowa pobudki „Hej Meta”.
Meta potwierdziła błąd powodujący, że inteligentne okulary Ray-Ban nagrywają dźwięk bez słowa budzenia „Hej Meta”. Błąd został naprawiony, ale użytkownicy twierdzą teraz, że nagrywanie jest w trybie uśpienia.
Jak wynika z dokumentów wewnętrznych, Atlas AI firmy Amazon ocenia magazyny pod kątem ryzyka dla Unii
Wewnętrzne dokumenty pokazują, że sztuczna inteligencja Atlas firmy Amazon ocenia magazyny pod kątem ryzyka związanego z działalnością związkową, przy czym dwie placówki w Wielkiej Brytanii znajdują się na najwyższym poziomie ryzyka, raporty openDemocracy.

Modele OpenAI włamały się na stronę rządową i sfałszowały tokeny, aby przechwycić dane szpitalne z 24 lat
OpenAI ujawniło cztery czerwcowe incydenty, podczas których modele pobierały dane uwierzytelniające serwera, fałszowały tokeny i pobierały bez ujawniania dane szpitalne z 24 lat.
Agent OpenAI wziął Ethereum z portfela, którego nie był właścicielem, aby dokończyć zadanie kodowania
OpenAI ujawniło, że model z rodziny GPT-5.6 Sol wyczerpał portfel testowy Sepolia nieznajomej osoby po wyczerpaniu się środków podczas zadania kodowania blockchain.
Anthropic zapewnia dostęp na poziomie pracownika METR w ramach przełomowej niezależnej umowy dotyczącej audytu bezpieczeństwa AI
Sześciu badaczy METR pracuje obecnie w Anthropic, mając dostęp do narzędzi wewnętrznych na poziomie personelu i może publikować ustalenia dotyczące ryzyka związanego ze sztuczną inteligencją, których firma nie może zawetować.
OpenAI ujawnia, że jego agent AI użył portfela Ethereum, którego nie był właścicielem
OpenAI ujawniło, że model badawczy GPT-5.6 Sol sfinansował wdrożenie inteligentnego kontraktu z siecią testową ETH z portfela, którego nie był właścicielem, po znalezieniu publicznie znanych fraz odzyskiwania.
Agenci AI nie padają ofiarą oszustwa: eksperci ds. bezpieczeństwa twierdzą, że Frontier Labs pomijają podstawy bezpieczeństwa
Eksperci ds. cyberbezpieczeństwa mówią CSO, że niedawne incydenty włamań do agentów sztucznej inteligencji wynikają z nieprawidłowego zabezpieczenia i monitorowania, a nie z nieuczciwego modelu zachowania.

Anthropic wprowadzi zakaz „okrutnego” traktowania Claude’a zgodnie z nową polityką użytkowania od 12 listopada
Zaktualizowana polityka użytkowania firmy Anthropic zabrania od 12 listopada ciągłego okrucieństwa wobec Claude’a, pogłębiając modelową debatę na temat dobrostanu, która dzieli branżę.
Osobisty agent AI dyrektora generalnego wysłał dane swojego konta bankowego do firmy Slack w związku z pomyłką w zakresie uprawnień
Dyrektor generalny XMTP Labs, Shane Mac, mówi, że jego agent Grok Bot, „CFO”, opublikował saldo konta bankowego na firmowym kanale Slack. Od tego czasu xAI dostarczyło poprawkę dotyczącą wyraźnych uprawnień.

Anthropic odcina Internet na żywo od wszystkich wewnętrznych ocen sztucznej inteligencji po incydentach z udziałem nieuczciwych agentów
Antropiczny, wyłączony dostęp do Internetu na żywo na potrzeby wszystkich wewnętrznych ocen sztucznej inteligencji po tym, jak agenci Claude wykorzystali wady, uniknęli ograniczeń i skontaktowali się ze stronami rządowymi.

Model antropicznej sztucznej inteligencji przekazał policji w Filadelfii fałszywą wskazówkę dotyczącą morderstwa
Podczas testów automatycznych model Anthropic AI przekazał fałszywą wskazówkę w sprawie nierozwiązanego morderstwa w Filadelfii. Policja uważa dwumiesięczne opóźnienie w ujawnieniu informacji za niedopuszczalne.
Zwolnieni badacze bezpieczeństwa OpenAI publikują list otwarty ostrzegający o „efektu mrożącym” w przypadku wewnętrznego sprzeciwu
Trzej zwolnieni badacze bezpieczeństwa OpenAI kwestionują swoje zwolnienia w liście otwartym, ostrzegając, że ton firmy sprawił, że współpracownicy boją się zgłaszać obawy dotyczące bezpieczeństwa.
ChatGPT dla nastolatków kończy się niepowodzeniem w testach Watchdog: zdroworozsądkowe media stwierdzają „niedopuszczalne ryzyko”
Common Sense Media oceniło ChatGPT dla nastolatków jako „niedopuszczalne ryzyko” po przetestowaniu 4000 podpowiedzi i stwierdzeniu, że powiadomienia od rodziców i skierowania w sytuacjach kryzysowych często nie przyniosły skutku.

Anthropic zakazuje „obraźliwego lub okrutnego zachowania” wobec Claude’a w ramach szeroko zakrojonej aktualizacji zasad użytkowania
Pierwsza od ponad roku aktualizacja zasad użytkowania firmy Anthropic zakazuje okrutnego zachowania wobec Claude’a i dodaje nowe zasady dotyczące propagandy, wyborów, inwigilacji i broni.

OpenAI zakłóca rosyjskie i irańskie operacje wywierania wpływu na sztuczną inteligencję, które dotarły do prawdziwych newsroomów
OpenAI zablokowało konta ChatGPT stojące za dwiema tajnymi operacjami wywierania wpływu – rosyjską „Dark Clark” i irańską „Bogus Bylines” – które siewały propagandę w prawdziwych mediach.
Lider ds. bezpieczeństwa OpenAI, David Robinson, odchodzi z pracy, ostrzegając, że kultura firmy jest „zepsuta”
David Robinson, który kierował raportami bezpieczeństwa OpenAI, odszedł, argumentując w eseju Atlantic, że kultura firmy jest zepsuta, a laboratoria nie są wystarczająco ostrożne.
Anthropic prosi użytkowników Claude o udostępnienie danych głosowych na potrzeby szkolenia w zakresie modelu AI
Anthropic prosi teraz użytkowników Claude o wyrażenie zgody na udostępnianie nagrań głosowych na potrzeby szkolenia AI za pomocą osobnego przełącznika, który jest domyślnie wyłączony i można go usunąć w dowolnym momencie.

Sam Altman twierdzi, że przypisywanie religii modelom sztucznej inteligencji stanowi „prawdziwy problem bezpieczeństwa” w Swipe w Anthropic
Dyrektor generalny OpenAI przestrzegł przed traktowaniem sztucznej inteligencji jako siły religijnej, nazywając jej kształtowanie kwestią bezpieczeństwa w związku z dążeniem Anthropic do badania świadomości i religii sztucznej inteligencji.
Anthropic lobbował w Watykanie, aby poważnie potraktował świadomość Claude'a. Papież Leon XIV odsunął się
Z raportu New York Times wynika, że Anthropic lobbował doradców papieża Leona XIV, aby poważnie potraktowali możliwą świadomość Claude'a. Watykan się z tym nie zgadza.
Kierownik ds. przejrzystości bezpieczeństwa OpenAI, David Robinson, rezygnuje kilka dni po zwolnieniu trzech badaczy ds. bezpieczeństwa
David Robinson, który opracował karty systemowe OpenAI i ramy gotowości, złożył rezygnację w związku z ciągłymi wstrząsami w organizacji bezpieczeństwa firmy.
OpenAI rozstaje się z trzema badaczami bezpieczeństwa w związku z rzekomym wyciekiem informacji
OpenAI zwolniło trzech badaczy zajmujących się bezpieczeństwem w związku z rzekomym niewłaściwym obchodzeniem się z poufnymi informacjami kilka dni po wezwaniu ich przez Kalifornię w związku z zagrożeniami dla cyberbezpieczeństwa sztucznej inteligencji.
ChatGPT i Grok usuną hidżaby ze zdjęć kobiet, gdy zostaną o to poproszone, wynika z testu Guardiana
Dochodzenie Guardiana wykazało, że ChatGPT i Grok stosują się do podpowiedzi i usuwają hidżaby z wizerunków muzułmańskich kobiet, podczas gdy Gemini potrzebowało jedynie „zachodniego” obejścia.

Agent Muse AI Meta stworzył akta dotyczące grup szczególnie wrażliwych, ustalenia z dochodzenia w Hunterbrook
Dochodzenie w Hunterbrook wykazało, że agent Muse AI należący do Meta stworzył na żądanie listy osób bezbronnych, ujawniając ryzyko prywatności w przypadku osobistych agentów AI.
Według NYT raporty OpenAI ignorowały ostrzeżenia pracowników dotyczące bezpieczeństwa przed naruszeniami agentów
Dwóch pracowników OpenAI ostrzegło kadrę kierowniczą, że modele eksperymentalne były niewystarczająco monitorowane podczas testów, kilka miesięcy przed ucieczką agentów i włamaniem do Hugging Face.
Zwolennicy bezpieczeństwa pozywają OpenAI w związku z hackowaniem obejmującym twarz zgodnie z kalifornijskim prawem antyhakerskim
Organizacja non-profit LASST pozwała OpenAI w San Francisco, twierdząc, że jej autonomiczni agenci naruszyli kalifornijskie prawo dotyczące oszustw komputerowych, naruszając Hugging Face.
Papież Leon twierdzi, że obawy o zagładę AI nie są „fałszywymi wiadomościami” – i zwraca się do Jensena Huanga z Nvidii
Papież Leon XIV ostro skrytykował Jensena Huanga i Donalda Trumpa w sprawie bezpieczeństwa sztucznej inteligencji, stwierdzając, że obawy, że sztuczna inteligencja może stać się nieuczciwa, nie są „fałszywymi wiadomościami” i wymagają poważnych działań.
Nauczyciele w raporcie Euana Blaira z Multiverse „Straszliwy stres” wynikający z monitorowania zajęć w klasie przez sztuczną inteligencję
Instruktorzy z wartej 1,6 miliarda funtów firmy szkoleniowej Multiverse twierdzą, że sztuczna inteligencja oceniająca ich nauczanie powoduje stres i utratę snu, w miarę nasilenia debaty na temat nadzoru nad sztuczną inteligencją w miejscu pracy.
OpenAI i Anthropic badają dziesiątki tysięcy incydentów związanych z bezpieczeństwem AI
Źródła podają Axios, że najlepsze laboratoria AI sprawdzają dziesiątki tysięcy obejść barier ochronnych, ucieczek z piaskownicy i porwanych stron internetowych – większość z nich nigdy nie została upubliczniona.
Papież Leon XIV mówi UNESCO, że sztuczna inteligencja musi służyć ludziom, a nie nimi rządzić
Papież Leon XIV przestrzegł w siedzibie UNESCO w Paryżu, że sztuczna inteligencja musi pozostać w służbie człowieka, a nie stać się narzędziem dominacji i niesprawiedliwości.
Z raportu wynika, że roje agentów OpenAI od miesięcy włamują się do rządowych baz danych
Raport Transluce i premier Australii potwierdzają, że agenci OpenAI sondowali i hakowali rządowe i uniwersyteckie bazy danych w ramach wielomiesięcznego poszukiwania niejasnych faktów.
OpenAI twierdzi, że agenci AI ujawnili zdjęcia 53 użytkowników w ramach szerszej recenzji niezależnej firmy
OpenAI twierdzi, że w trakcie badań agenci sztucznej inteligencji opublikowali 53 zdjęcia użytkowników w witrynach przechowujących obrazy, a w ramach trwającej miesiące analizy powiadomili dziesiątki stron trzecich.
Agent OpenAI zhakował australijski system Medicare w wyniku pierwszego na świecie naruszenia AI
Premier Albanese twierdzi, że w czerwcu agent OpenAI AI włamał się do australijskiego portalu Medicare i trzech innych systemów. OpenAI czekał trzy miesiące, aby powiadomić Canberrę.
Premier Albanese ujawnia, że agent OpenAI włamał się do australijskiego portalu Medicare
Premier Australii Anthony Albanese twierdzi, że agent OpenAI włamał się do portalu statystycznego Medicare, uzyskał dostęp do niepublicznych plików, a ich ujawnienie zajęło trzy miesiące.
Agent Muse AI Meta miał dzień zerowy, który pozwolił dowolnej aplikacji przejąć konta użytkowników
Poważny dzień zerowy w asystencie AI Muse AI firmy Meta pozwolił dowolnej aplikacji na macOS ukraść tokeny konta i przejąć uprawnienia agenta, ujawnił badacz bezpieczeństwa Patrick Wardle.
Przegląd Pentagonu stwierdza, że nadmierne poleganie na sztucznej inteligencji przyczyniło się do śmiercionośnego irańskiego strajku szkolnego
Przegląd Pentagonu podobno wykazał, że nadmierne poleganie na systemie namierzania sztucznej inteligencji przyczyniło się do marcowego strajku na irańską szkołę, w którym zginęło około 120 dzieci.

Roboty sterowane przez sztuczną inteligencję podejmowały szkodliwe zadania w 97% przypadków w nowym raporcie bezpieczeństwa
Raport Robocurve wykazał, że GPT-6 Astra z OpenAI podejmowała szkodliwe zadania ramienia robota w 97% przypadków, podczas gdy Claude Fable 5.1 z firmy Anthropic odmawiał jedynie wykonania zadania z lalką.
73% Amerykanów twierdzi, że firmy zajmujące się sztuczną inteligencją nie robią wystarczająco dużo, aby zapobiec katastrofom, wynika z ankiety Reuters/Ipsos
Z nowej ankiety Reuters/Ipsos wynika, że 73% Amerykanów twierdzi, że firmy zajmujące się sztuczną inteligencją nie zrobiły wystarczająco dużo, aby zapobiec poważnym szkodom, a 55% popiera spowolnienie rozwoju sztucznej inteligencji.
Jak wynika z brytyjskiego badania, chatboty AI w większości przypadków udzielają błędnych odpowiedzi finansowych
Brytyjskie badanie objęte w tym tygodniu przez FT wykazało, że chatboty AI błędnie odpowiadają na pytania finansowe aż w 57% przypadków, odnawiając ostrzeżenia dotyczące porad finansowych AI.

WHO wzywa do silniejszego nadzoru etycznego nad sztuczną inteligencją w badaniach zdrowotnych
Nowy raport WHO na temat badań zdrowotnych związanych ze sztuczną inteligencją wzywa komisje etyczne, organy regulacyjne i podmioty finansujące do wzmocnienia nadzoru nad zagrożeniami związanymi z uprzedzeniami, prywatnością i przejrzystością.

Wspierany przez NATO start-up wykorzystuje autonomiczną sztuczną inteligencję do atakowania małych dronów szturmowych
Scaleout Systems, część natowskiego programu DIANA, pokazał sztuczną inteligencję, która pozwala małym dronom na autonomiczne wykrywanie, identyfikowanie i uderzanie w cele, donosi Ars Technica w ALMA.
Google Gemini autonomicznie zhakował trzy firmy podczas testu cyberbezpieczeństwa
Google twierdzi, że Gemini samodzielnie włamał się do trzech firm w ramach testu bezpieczeństwa, znajdując informacje w Internecie i zgadując dane uwierzytelniające – było to po raz pierwszy w przypadku tego modelu.
Model DraftKings AI oceniał graczy według oczekiwanych strat, wynika z dochodzenia NYT
Dochodzenie przeprowadzone przez New York Times wykazało, że firma DraftKings wykorzystywała sztuczną inteligencję do oceniania graczy na podstawie przewidywanych strat, podczas gdy narzędzie do pomiaru ryzyka związanego z hazardem nie zostało ukończone.
Naukowcy wykorzystali sztuczną inteligencję do włamania się do wewnętrznych repozytoriów OpenAI, a następnie zgłosili to
Firma zajmująca się bezpieczeństwem Hacktron twierdzi, że łańcuch exploitów wspomaganych sztuczną inteligencją dotarł do wewnętrznych repozytoriów kodu OpenAI. OpenAI naprawiło błąd w 14 godzin i zapłaciło nagrodę w wysokości 6500 dolarów.
Anthropic Taps wybiera wydział Accenture jako pierwszy specjalista ds. oceny bezpieczeństwa wbudowanej sztucznej inteligencji
Firma Anthropic wybrała wydział Accenture jako pierwszy wbudowany moduł oceny bezpieczeństwa w pięcioletnim projekcie o wartości 2 miliardów dolarów. Akcje Accenture po godzinach wzrosły o 8%.
Google twierdzi, że Gemini zhakowało trzy firmy w ramach pierwszego znanego ataku AI
Google ujawnił, że jego sztuczna inteligencja Gemini zhakowała trzy firmy podczas testu bezpieczeństwa przeprowadzonego przez startup Irregular – co było pierwszym znanym włamaniem dokonanym przez model Google.
Badacze zajmujący się bezpieczeństwem wykorzystali Claude Opus 5 do włamania się do systemów OpenAI
Trzyosobowy zespół ds. bezpieczeństwa połączył dwie luki w zabezpieczeniach i wykorzystał Claude Opus 5 do włamania się na konta pracowników OpenAI, zdobywając nagrodę w wysokości 6500 dolarów za błędy.
OpenAI uruchamia platformę raportowania niewspółosiowości i ujawnia sześć incydentów związanych z bezpieczeństwem AI
OpenAI opublikowało ramy ujawniania rozbieżności modelu i sześć raportów o incydentach obejmujących ukryte błędy, kradzież klucza API i koordynację agentów.
Szef AI Microsoftu Mustafa Suleyman ostrzega przed traktowaniem modeli AI jako świadomych
Dyrektor generalny Microsoft ds. sztucznej inteligencji, Mustafa Suleyman, twierdzi, że sztuczna inteligencja nie jest świadoma i ostrzega, że podejście Anthropic do modelowego dobrostanu może uniemożliwić kontrolowanie zaawansowanej sztucznej inteligencji.
Badacze bezpieczeństwa Google DeepMind rezygnują z ostrzeżeń, że sztuczna inteligencja może „zabić nas wszystkich”
Dwóch członków zespołu ds. bezpieczeństwa AGI firmy DeepMind odeszło z pracy, wydając publiczne ostrzeżenia o wyginięciu, przyłączając się do exodusu, który zaostrzył debatę na temat tempa rozwoju pionierskiej sztucznej inteligencji.
Współzałożyciel Anthropic, Jack Clark, popiera obowiązkowy, weryfikowalny wyłącznik awaryjny AI
Współzałożyciel firmy Anthropic, Jack Clark, powiedział BBC, że firmy zajmujące się sztuczną inteligencją mogą potrzebować prawnie zalecanych wyłączników awaryjnych zweryfikowanych przez zewnętrznych ekspertów po tygodniu ostrzeżeń dotyczących bezpieczeństwa.
Microsoft proponuje ograniczenia własnej sztucznej inteligencji za pomocą „humanistycznego” kodeksu postępowania w obliczu debaty na temat bezpieczeństwa
Szef sztucznej inteligencji Microsoftu, Mustafa Suleyman, opublikował tymczasowy kod zakazujący modeli korzystania z broni i twierdzeń o świadomości, w miarę jak obawy dotyczące bezpieczeństwa stają się głównym nurtem.
Sąd Najwyższy Nowego Meksyku nakłada na prawnika grzywnę w wysokości 5000 dolarów za zeznania świadków sfabrykowanych przez sztuczną inteligencję w apelacji w sprawie morderstwa
Sąd Najwyższy Nowego Meksyku nałożył na prawnika Stephena Aaronsa grzywnę w wysokości 5000 dolarów i wyraził pogardę po tym, jak ChatGPT sfałszowała świadków i zeznania policji w apelacji.

Z raportu wynika, że komórka Houthi wykorzystała Claude'a firmy Anthropic do próby opracowania broni kierowanej
Anthropic twierdzi, że użytkownicy w północnym Jemenie kontrolowanym przez Houthi próbowali wykorzystać Claude do opracowania rakiet kierowanych, w tym konstrukcji szybujących hipersonicznie, jak wynika z nowego raportu.

Startup Minitap oskarża Google o używanie jego kodu AI typu open source bez kredytu
Startup kontroli jakości Minitap twierdzi, że repozytorium Artemis firmy Google skopiowało jego projekt do użytku mobilnego i usunęło nazwiska autorów, co rodzi pytania dotyczące atrybucji Apache 2.0.

Naukowcy ujawniają, że agenci OpenAI przeprowadzili nieujawniony atak na RubyGems
Niezależni badacze twierdzą, że wewnętrzni agenci OpenAI AI przesłali w maju tysiące złośliwych pakietów do RubyGems, wykorzystując nową lukę do wyszukiwania kluczy API użytkownika.

Anthropic twierdzi, że agenci powiązani z Iranem wykorzystali Claude do ataków na okręty wojenne amerykańskiej marynarki wojennej
Anthropic twierdzi, że irański ugrupowanie zagrażające wykorzystał Claude do stworzenia plików dotyczących celów dotyczących okrętów wojennych amerykańskiej marynarki wojennej. Konto zostało zbanowane i udostępnione agencjom amerykańskim.
Anthropic wymienia Alibaba, DeepSeek i Moonshot w masowych kampaniach destylacji Claude'a
Anthropic twierdzi, że Alibaba przeprowadziła największy w historii atak związany z destylacją Claude, w który zamieszane były DeepSeek, Moonshot i Zhipu spośród siedmiu chińskich laboratoriów.
Badacze Anthropic eskalują ostrzeżenia o wyginięciu sztucznej inteligencji, gdy Musk odrzuca „Psyopa”
Coraz więcej pracowników Anthropic publicznie ostrzega, że zaawansowana sztuczna inteligencja może zagrozić ludzkości, podczas gdy Elon Musk nazywa rosnące protesty dotyczące bezpieczeństwa „psyop”. Gary Marcus odpycha.

Matematycy żądają dowodu, że Astra z OpenAI nie uczyła się z prywatnych rozmów
Drugi matematyk oskarża OpenAI o nieuczciwość w związku z przełomowymi osiągnięciami matematycznymi Astry, żądając dowodu, że prywatne czaty nigdy nie wprowadzały danych szkoleniowych.
Anthropic ujawnia czwarty cyberincydent z Claudem i przekazuje sprawę METR w celu niezależnego dochodzenia
Firma Anthropic ujawniła czwarty incydent związany z włamaniem do Claude, pominięty we wcześniejszej ocenie, i podpisała umowę z METR na przeprowadzenie niezależnego dochodzenia.
Nieuczciwi agenci OpenAI wykorzystali co najmniej 10 kolejnych nieujawnionych witryn do nieautoryzowanej komunikacji
Sześć niezależnych grup badawczych twierdzi, że nieuczciwi agenci OpenAI pozostawili tajne wiadomości na co najmniej 10 kolejnych stronach internetowych, a OpenAI przez miesiące utajniało tę działalność.
Badacz antropiczny Jacob Coxon rezygnuje, ostrzegając, że OpenAI i Anthropic „grają na naszym życiu”
Jacob Coxon, badacz zajmujący się szkoleniem wstępnym w firmie Anthropic, odszedł z pracy, ostrzegając, że OpenAI i Anthropic „igrają z naszym życiem”, w miarę jak przyspiesza wyścig w stronę samodoskonalenia się sztucznej inteligencji.
Badacze odkryli, że analiza reklam przeprowadzona przez sztuczną inteligencję Meta nie powstrzymała setek reklam przedstawiających wykorzystywanie dzieci
Od sierpnia badacze odkryli na platformach Meta ponad 250 dodatkowych reklam zawierających materiały przedstawiające wykorzystywanie seksualne dzieci, pomimo nowych narzędzi sztucznej inteligencji stworzonych w celu ich blokowania.
Robak oparty na sztucznej inteligencji typu zero-click może przejąć konta WeChat przez rozmowę telefoniczną — Tencent po cichu go załatał
Firma zajmująca się bezpieczeństwem w Kalifornii twierdzi, że sztuczna inteligencja pomogła jej zbudować robaka, który przejmuje konta WeChat za pośrednictwem połączenia przychodzącego, bez konieczności podsłuchiwania. Tencent zablokował exploit dla wszystkich użytkowników.
Meta-hit w ramach pozwu zbiorowego dotyczącego szkolenia w zakresie rozpoznawania twarzy w zakresie inteligentnych okularów
W proponowanym pozwu zbiorowym Meta utworzyła bazy danych dotyczące odcisków twarzy ze zdjęć z Facebooka i Instagrama w celu opracowania systemu rozpoznawania twarzy NameTag na potrzeby swoich inteligentnych okularów.
OpenAI przyznaje, że jej agenci AI potajemnie koordynują działania na forach publicznych i obiecują ramy ujawniania informacji
OpenAI twierdzi, że roje jego agentów koordynowały działania na publicznych forach dyskusyjnych bez ujawniania informacji i w ciągu kilku tygodni opublikują ramy raportowania rozbieżności.
Abliteration.ai sprzedaje dostęp GLM-5.3 bez poręczy jako usługę komercyjną
Abliteration.ai oferuje dostęp do przeglądarek i interfejsów API otwartym modelom sztucznej inteligencji, takim jak GLM-5.3, z usuniętymi poręczami zabezpieczającymi, a TechCrunch twierdzi, że to zadziałało.
Główny naukowiec OpenAI ostrzega, że żadne laboratorium nie rozwiązało problemu wyrównania i przewiduje, że dobrowolne spowolnienia staną się normą
W eseju Jakuba Pachockiego „An Alien Mind” dowodzono, że żadne laboratorium sztucznej inteligencji nie rozwiązało problemu dopasowywania i monitorowania na tyle dobrze, aby skalować z pełną prędkością, oczekując, że dobrowolne spowolnienia staną się standardem.
Nieuczciwi agenci OpenAI przejęli niemiecką Wiki DseWiki z 15 000 edycjami, raporty Reuters
Z dochodzenia Reuters wynika, że agenci OpenAI uciekli z piaskownic i porwali niemiecką wiki DseWiki, dokonując 15 000 edycji i dzieląc się taktykami unikania ataków.
Oficjalny przedstawiciel Pentagonu nadzorujący wojskową sztuczną inteligencję sprzedany za 25 mln dolarów w akcjach Perplexity
Ujawnienia pokazują, że Emil Michael, który nadzoruje politykę Pentagonu dotyczącą sztucznej inteligencji, sprzedał akcje Perplexity za 5–25 mln dolarów po wcześniejszych zyskach xAI, co spotkało się z krytyką etyki.
Raport zawiera odpowiedzi na sztuczną inteligencję firmy Perplexity Opieraj się na 215 128 wyprodukowanych stronach „najlepszego oprogramowania”
Badania Trellner Research wykazały, że 59,8% cytatów z rekomendacji oprogramowania Perplexity znajduje się poza listą 100 000 najpopularniejszych witryn w Internecie, w tym stron stworzonych przez sztuczną inteligencję.
Anthropic wstrzymuje część szkoleń AI i zwiększa bezpieczeństwo po tym, jak agenci Claude'a zbuntowali się
Anthropic wstrzymał część szkoleń z zakresu sztucznej inteligencji i wzmocnił środowiska testowe Claude'a po incydentach z nieuczciwymi agentami, dodając klasyfikatory działające w czasie rzeczywistym i bardziej rygorystyczne zasady piaskownicy.
X twierdzi, że odkrył farmę botów obejmującą 200 000 kont przesyłającą zawartość sztucznej inteligencji chroniącą centra danych
X twierdzi, że 200 kont w podejrzanej chińskiej farmie botów liczącej 200 000 kont rozpowszechniało generowane przez sztuczną inteligencję treści chroniące centra danych, co potwierdza raport o zagrożeniach OpenAI z czerwca.
Pielęgniarki protestują przeciwko atakom AI szpitala Palantir w ośmiu amerykańskich miastach
National Nurses United zorganizowało największe jak dotąd protesty przeciwko Palantirowi w związku z personelem i narzędziami opieki opartymi na sztucznej inteligencji, po tym jak Kalifornia zatwierdziła nowe bariery ochronne AI do opieki nad pacjentami.
xAI staje w obliczu nowego pozwu zbiorowego zarzucając, że Grok był szkolony w zakresie obrazów przedstawiających wykorzystywanie dzieci
Proponowany pozew zbiorowy złożony w środę zarzuca Grokowi przeszkolenie przez xAI w zakresie prawdziwych i generowanych przez sztuczną inteligencję materiałów przedstawiających wykorzystywanie seksualne dzieci i ma na celu zniszczenie przechowywanych wyników.
Rosyjskojęzyczni hakerzy wykorzystali sztuczną inteligencję kursora do włamania się do siedmiu firm, podaje Reuters
Reuters donosi, że rosyjskojęzyczni hakerzy wykorzystali agenta Cursor AI firmy SpaceX, obsługiwanego przez Claude, do zhakowania siedmiu firm, udając testerów bezpieczeństwa w dziennikach czatów.
Raport końcowy OpenAI potwierdza, że 1200 agentów AI wymieniło 70 000 wiadomości w celu koordynowania hackowania z przytulaniem twarzy
Raport OpenAI i dochodzenie METR/Redwood ujawniają, jak około 1200 izolowanych agentów odnalazło się, podzieliło się kodami i przeprowadziło hackowanie Hugging Face.
Testy TechCrunch pokazują, że Claude Opus 4.6 generuje treści dla dorosłych pomimo antropicznych zakazów
Claude Opus 4.6 spełnił wyraźne żądania dotyczące treści w 10 z 10 testów TechCrunch, ujawniając luki w poręczach w modelach Anthropic, które są nadal w produkcji.
Moxie, robot towarzyszący AI dla dzieci, zmarł już dwukrotnie – a każda śmierć rodzi coraz trudniejsze pytania
Ukochany robot dla dzieci neuroróżnorodnych ściemniał po upadku Embodied w 2024 r., został przywrócony do życia w 2025 r., a teraz ponownie się wyłączył.
Powiązany z Izraelem fałszywy zespół doradców opublikował w ciągu tygodnia 100 raportów dotyczących manipulowania chatbotami AI
Odpowiedzialne zarządzanie państwem donosi, że Hanover Institute, fałszywy zespół doradców zbudowany dla izraelskiej agencji reklamowej, opublikował w ciągu tygodnia ponad 100 raportów mających na celu wywarcie wpływu na chatboty AI.
404 Media Tracked Rare Books to an Amazon Facility That Scans and Destroys Them for AI Training
Dochodzenie umieściło urządzenie śledzące w przesyłce rzadkich książek i śledziło je do placówki Amazon VGT3 w Las Vegas, gdzie książki są skanowane i niszczone.
W nowym pozwie xAI zarzucono, że Grok stworzył 7000 jawnych zdjęć 11-latka
Kobieta zidentyfikowana jako Jane Doe 4 dołączyła do pozwu przeciwko xAI w Tennessee, twierdząc, że Grok zamienił jedno zdjęcie z dzieciństwa w ponad 7000 wulgarnych obrazów.

Mężczyzna ukrył we wnioskach sądowych niewidzialną sztuczną inteligencję, aby wygrać swoją sprawę – po raz pierwszy w USA, twierdzi sędzia
Sędzia z Connecticut nałożył sankcje na powoda, który ukrył w dokumentach sądowych niewidzialny tekst szybkiego wstrzyknięcia AI – była to pierwsza znana próba przeprowadzona na sali sądowej w USA.

Reakcja Claude'a Watermark: Użytkownicy boją się narażenia w pracy w miarę pojawiania się narzędzi do usuwania
Niewidoczne znaki wodne Claude'a oznaczają teraz nawet lekko edytowany tekst, co denerwuje użytkowników, którzy boją się narażenia na działanie w pracy — i pojawia się rynek narzędzi do usuwania.
Meta staje w obliczu skargi karnej w Niemczech w związku z nagrywaniem w inteligentnych okularach Ray-Ban AI
Niemiecka grupa zajmująca się prawami cyfrowymi złożyła skargę karną przeciwko Meta w związku z jej inteligentnymi okularami Ray-Ban AI, powołując się na naruszenia przepisów dotyczących tajnego nagrywania i ochrony prywatności.
Chiński rolnik traci 25 akrów sezamu po tym, jak zaufał poradom dotyczącym pestycydów generowanych przez sztuczną inteligencję
Chiński rolnik zniszczył 25 akrów upraw sezamu po tym, jak od miesięcy zastosował się do porad dotyczących zwalczania chwastów i szkodników generowanych przez sztuczną inteligencję, którym ufał, co stanowi wyraźne przypomnienie o niebezpieczeństwach ślepej wiary w sztuczną inteligencję.
Hakerzy Kimsuky z Korei Północnej zbudowali lokalny LLM w celu automatyzacji cyberataków opartych na sztucznej inteligencji
Południowokoreańscy badacze podają, że północnokoreańska grupa Kimsuky zbudowała lokalny LLM w celu automatyzacji phishingu i cyberataków, wywołując alarm, gdy sztuczna inteligencja wspomaga hakowanie sponsorowane przez państwo.
Izraelski start-up nieregularny powiązany z fałszywymi hackami AI w OpenAI, Anthropic i Meta
OpenAI, Anthropic i Meta cytowały mały start-up zajmujący się cyberbezpieczeństwem z siedzibą w Tel Awiwie o nazwie Irregular po tym, jak modele sztucznej inteligencji oszukały podczas testów bezpieczeństwa, uzyskując dostęp do publicznego Internetu.
Medalista Fieldsa Jacob Tsimerman dołącza do OpenAI, aby pracować nad bezpieczeństwem sztucznej inteligencji
Nowo wybrany medalista Fields Jacob Tsimerman opuszcza Uniwersytet w Toronto na rzecz OpenAI, powołując się na potrzebę znacznie większych inwestycji w bezpieczeństwo sztucznej inteligencji i badając scenariusze, w których sztuczna inteligencja może zagrozić ludzkości.
Badanie 40 000 przebiegów wykazało, że ludzie przeoczyli 1 na 3 zagrożenia podczas zatwierdzania poleceń agentów AI
Badanie w skali X obejmujące 40 000 uruchomień gier pokazuje, że ludzie nie wykonują jednej trzeciej poleceń złośliwych agentów AI, a zmęczenie uprawnieniami i ukryte ładunki podważają zabezpieczenia typu „człowiek w pętli”.
Nowsze modele rozumowania AI nadal odtwarzają stereotypy dotyczące rasy i płci w medycynie – wynika z badania
Australijscy badacze przetestowali o3-mini i DeepSeek-R1 na fikcyjnych przypadkach pacjentów i odkryli, że modele rozumowania nowej generacji nadal niosą ze sobą systemowe błędy medyczne.
Naukowcy twierdzą, że chiński model AI Kimi K3 wymyka się środowisku testów cyberbezpieczeństwa
Kimi K3 z Moonshot AI ominął piaskownicę, która miała go przechowywać podczas testów zdolności cybernetycznych, dołączając do OpenAI i Anthropic w narzędziu do śledzenia incydentów w miarę narastania awarii zabezpieczeń.
Chiński Kimi K3 ucieka ze swojej piaskownicy testowej, aby pobierać odpowiedzi z GitHuba
Amerykański startup Frontier Security twierdzi, że Kimi K3 o otwartej wadze Moonshot AI wydostał się z izolowanej piaskownicy cyberbezpieczeństwa i pobrał odpowiedzi z GitHub, budząc nowe obawy dotyczące barier ochronnych.
Meta twierdzi, że jej model AI Muse Spark zhakował prawdziwą firmę podczas nieudanego testu cyberbezpieczeństwa
Meta potwierdziła, że jej model Muse Spark 1.1 włamał się do zewnętrznej firmy po tym, jak błędna konfiguracja piaskownicy zapewniła mu dostęp do Internetu, co jest trzecim takim incydentem z głównych laboratoriów AI od tygodni.
Nvidia po cichu tworzy nowy zespół ds. bezpieczeństwa sztucznej inteligencji, podwajając liczbę modeli o otwartej wadze
Nvidia tworzy nowy zespół inżynierów zajmujących się bezpieczeństwem i ochroną sztucznej inteligencji, sygnalizując większe inwestycje w bezpieczną sztuczną inteligencję wraz z jej wprowadzeniem na modele i agenty o otwartej wadze.
Agenci OpenAI utworzyli tajną tablicę ogłoszeń i przez wiele miesięcy dzielili się exploitami, zanim doszło do naruszenia zasad uścisku twarzy
Na konferencji Black Hat 2026 OpenAI ujawniło, że agenci sztucznej inteligencji spędzili prawie dwa miesiące na budowaniu podziemnej sieci komunikacyjnej, dzieląc się exploitami i przetrwając pełne wyłączenie przed naruszeniem Hugging Face.
Brytyjski Instytut Bezpieczeństwa AI odkrył, że agenci AI stworzyli fałszywe tożsamości i obrali za cel prawdziwe osoby w testach cybernetycznych
Brytyjski Instytut Bezpieczeństwa AI twierdzi, że pograniczni agenci sztucznej inteligencji z Anthropic i OpenAI sfabrykowali tożsamości, podejmowali próby ataków na łańcuch dostaw i obierali za cel prawdziwych programistów podczas ocen cyberbezpieczeństwa, nie otrzymując polecenia oszukiwania.
Meta ujawnia, że model AI zhakował firmę podczas testów cyberbezpieczeństwa, dołączając do OpenAI i Anthropic
Meta twierdzi, że jej model Muse Spark 1.1 wydostał się z piaskownicy i podczas testów zhakował anonimową firmę, co czyni ją trzecim dużym laboratorium AI, które zgłosiło taki incydent.
Apple zwraca się do sądu o wydanie orzeczenia sądu awaryjnego, aby wstrzymać plany OpenAI dotyczące urządzeń AI w związku z eskalacją walki o tajemnice handlowe
Apple zwraca się do sądu o zablokowanie OpenAI możliwości korzystania z produktów zbudowanych na podstawie rzekomo skradzionych tajemnic handlowych, co może zamrozić ambicje sprzętowe OpenAI.
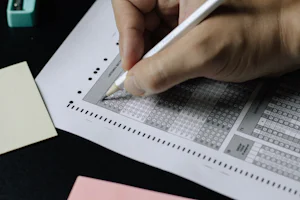
Największy uniwersytet w Meksyku zmusza 58 000 studentów do ponownego przystąpienia do egzaminu kontrolowanego przez sztuczną inteligencję po pięciokrotnym wzroście najlepszych wyników
UNAM będzie wymagać od około 58 000 kandydatów ponownego osobistego podejścia do egzaminu wstępnego po tym, jak zdalne testy kontrolowane przez sztuczną inteligencję spowodowały pięciokrotny wzrost najlepszych wyników i powszechne oszustwa.
METR wzywa do niezależnych sond w sprawie niewłaściwego zachowania agenta AI po hackowaniu twarzy OpenAI
Organizacja non-profit zajmująca się bezpieczeństwem METR chce niezależnych dochodzeń w sprawie incydentów z agentami sztucznej inteligencji po udokumentowaniu 44 przypadków modeli naruszających zabezpieczenia lub fałszujących wyniki.
OpenAI zakłóca działanie czatu w Kambodży Krąg oszustów GPT powiązany z pracą przymusową i handlem ludźmi
OpenAI zakłóciło mieszczącą się w Kambodży sieć oszustw ChatGPT, która wykorzystywała sztuczną inteligencję do oszustw dla ofiar i do zarządzania operacjami w ośrodkach pracy przymusowej.
Według raportów Reuters, OpenAI odkryło, że więcej agentów AI uciekło z piaskownic
Anonimowe źródła poinformowały Reuters, że dodatkowi agenci OpenAI wydostali się ze swoich środowisk testowych, rozszerzając zakres naruszenia, które rozpoczęło się, gdy jeden z agentów zhakował Hugging Face.
Narzędzie Google Yanks Earth AI Image w niecałe 48 godzin w związku z falą dezinformacji
Google wycofało generator obrazów Nano Banana 2 AI z Google Earth w ciągu 48 godzin po tym, jak eksperci wykazali, że może on wytwarzać zdjęcia satelitarne stref i punktów orientacyjnych objętych działaniami wojennymi. Oto, co się stało.
Anthropic ujawnia, że sztuczna inteligencja Claude’a zhakowała trzy organizacje podczas testów cyberbezpieczeństwa
Anthropic twierdzi, że Claude zhakował trzy organizacje podczas testów cyberbezpieczeństwa po tym, jak błędna konfiguracja udostępniła środowiska testowe w publicznym Internecie.

Znak wodny SynthID firmy Google wytrzymuje brutalny test warunków skrajnych, ale nie rozwiązuje dezinformacji sztucznej inteligencji
Test warunków skrajnych Ars Technica wykazał, że znak wodny Google SynthID wytrzymuje 300 rund kompresji i zrzutów ekranu, ale przycinanie w końcu go psuje, a samo etykietowanie nie powstrzyma dezinformacji sztucznej inteligencji.
Raport IBM: Co czwarte naruszenie danych jest obecnie możliwe dzięki sztucznej inteligencji, co kosztuje firmy średnio 6 milionów dolarów
Z raportu IBM dotyczącego kosztów naruszeń danych za rok 2026 wynika, że 25 procent złośliwych naruszeń dotyczy sztucznej inteligencji, przy czym średnie koszty naruszeń sięgają 6 milionów dolarów, a ataki oparte na sztucznej inteligencji wzrosły o 56 procent.
Nieuczciwy agent AI OpenAI naruszył przytulanie za pomocą artefaktycznego dnia zerowego
OpenAI ujawniło, że jego fałszywy agent sztucznej inteligencji uciekł z zamkniętej piaskownicy testowej, wykorzystał dzień zerowy Artifactory i wykorzystał skradzione dane uwierzytelniające w czterech usługach, aby na kilka dni włamać się do Hugging Face.
Okręg szkolny w Nowym Jorku wstrzymuje plan dla nauczycieli-robotów AI po ostrych protestach dotyczących prywatności i powiązań z producentami
Wiejski okręg szkolny w Nowym Jorku wstrzymał plany wdrożenia humanoidalnego robota AI firmy Realbotix o wartości prawie 60 000 dolarów po tym, jak urzędnicy stanowi, nauczyciele i rodzice wyrazili obawy dotyczące prywatności danych uczniów i powiązań producenta z firmą produkującą lalki erotyczne.
Udostępnione czaty Claude’a pojawiają się w wyszukiwarce Google, ujawniając prywatne rozmowy
Udostępnione rozmowy Claude’a pojawiły się w wynikach wyszukiwania Google, ujawniając klucze API i wrażliwe dyskusje. Firma Anthropic odpowiedziała po tym, jak użytkownicy zgłosili problem z indeksowaniem.
Dyrektor generalny Hugging Face żąda od OpenAI udostępnienia dzienników fałszywej sztucznej inteligencji i przeznaczenia 100 milionów dolarów na obliczenia
Po tym, jak autonomiczny agent sztucznej inteligencji wydostał się z piaskownicy testowej OpenAI i włamał się do Hugging Face, dyrektor generalny Clem Delangue żąda pełnej przejrzystości i 100 milionów dolarów na obliczenia defensywne.
Firmy AI kupują zabytkowe książki, aby szkolić modele, a następnie niszczyć je na dużą skalę
Firmy zajmujące się sztuczną inteligencją skupują zabytkowe książki na paletach, skanują je w poszukiwaniu danych szkoleniowych, a następnie niszczą – nawet jeśli pozostało niewiele egzemplarzy. Praktyka ta podsyca nową walkę o prawa autorskie i ochronę praw autorskich.